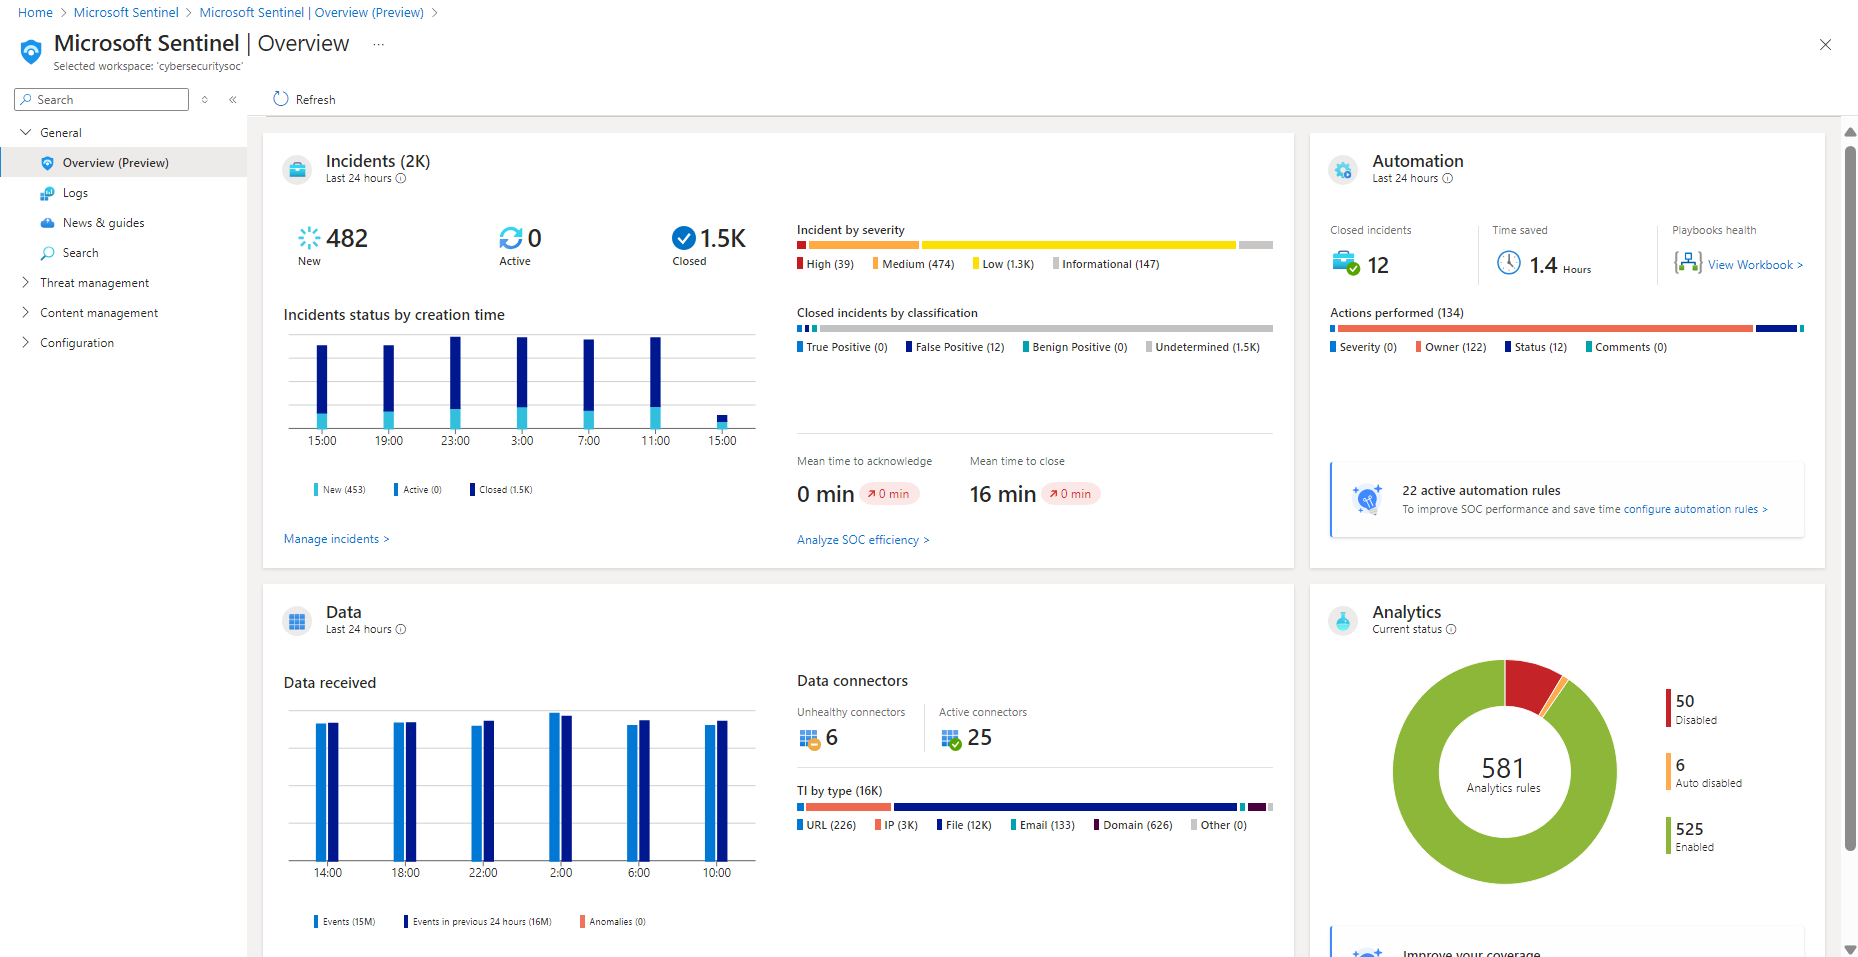
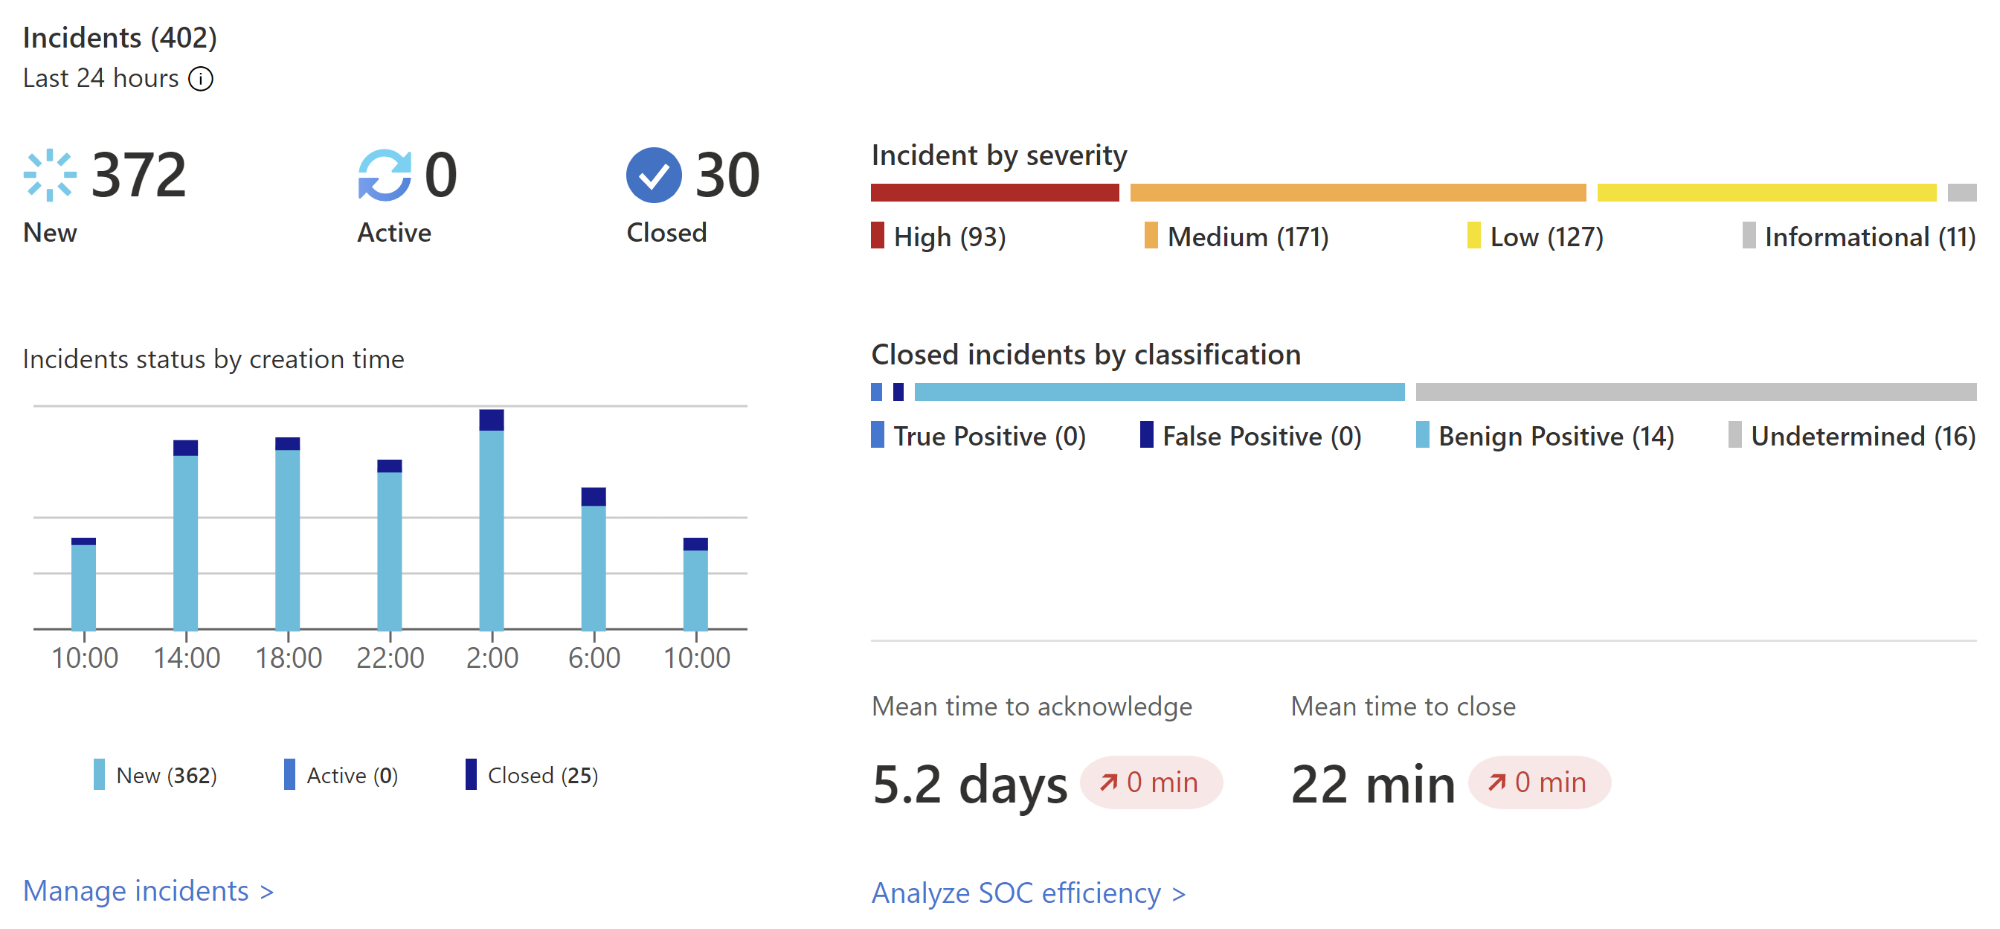
Microsoft Sentinel je cloudové SIEM (Security Information and Event Management) a SOAR (Security Orchestration, Automation, and Response) řešení. Umožňuje organizacím detekovat, analyzovat a reagovat na kybernetické hrozby pomocí pokročilé umělé inteligence a strojového učení.
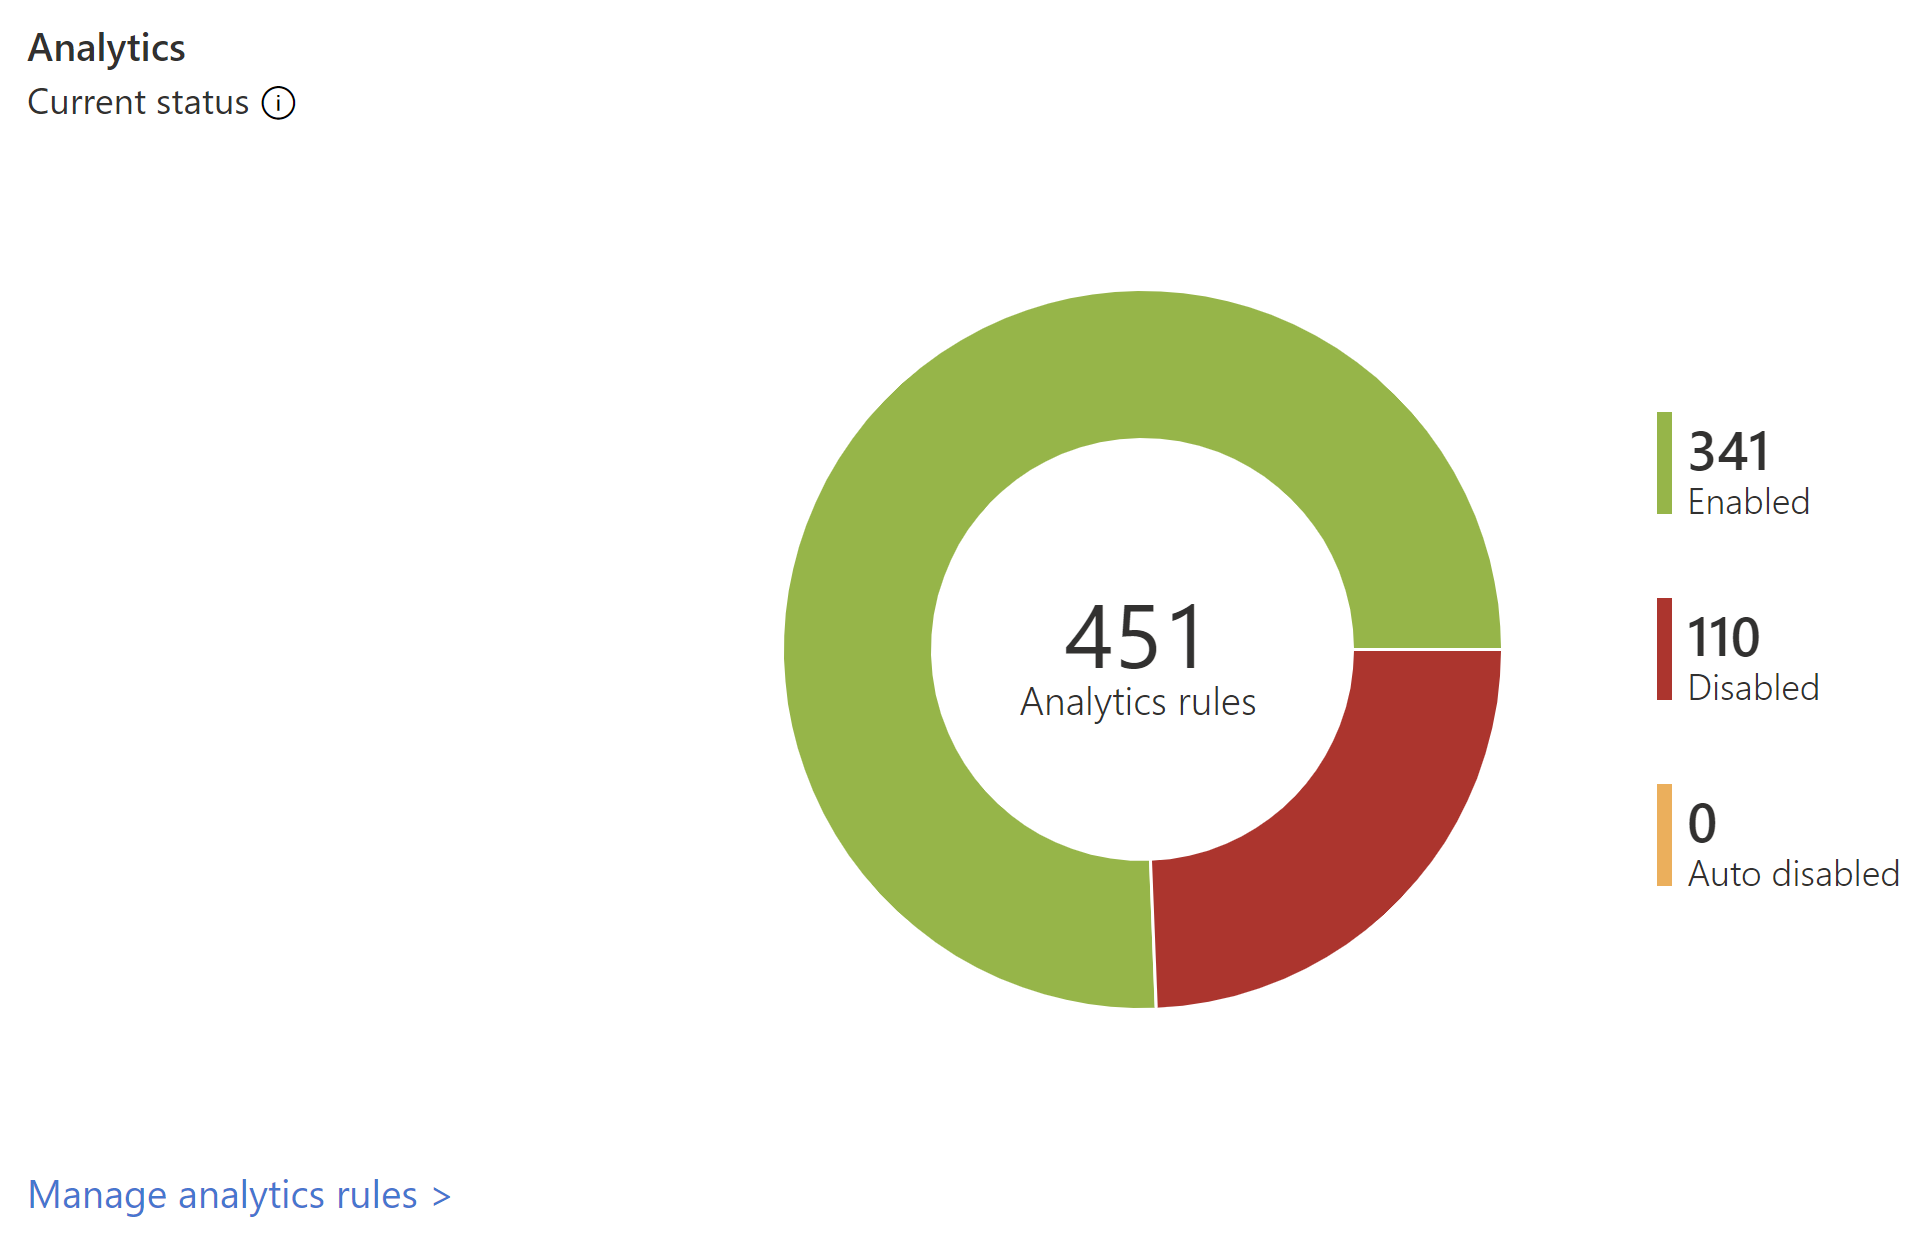
Pokročilá analýza hrozeb
AI a strojové učení automaticky identifikují anomálie a bezpečnostní incidenty, čímž snižují falešné poplachy a zrychlují reakci na hrozby.
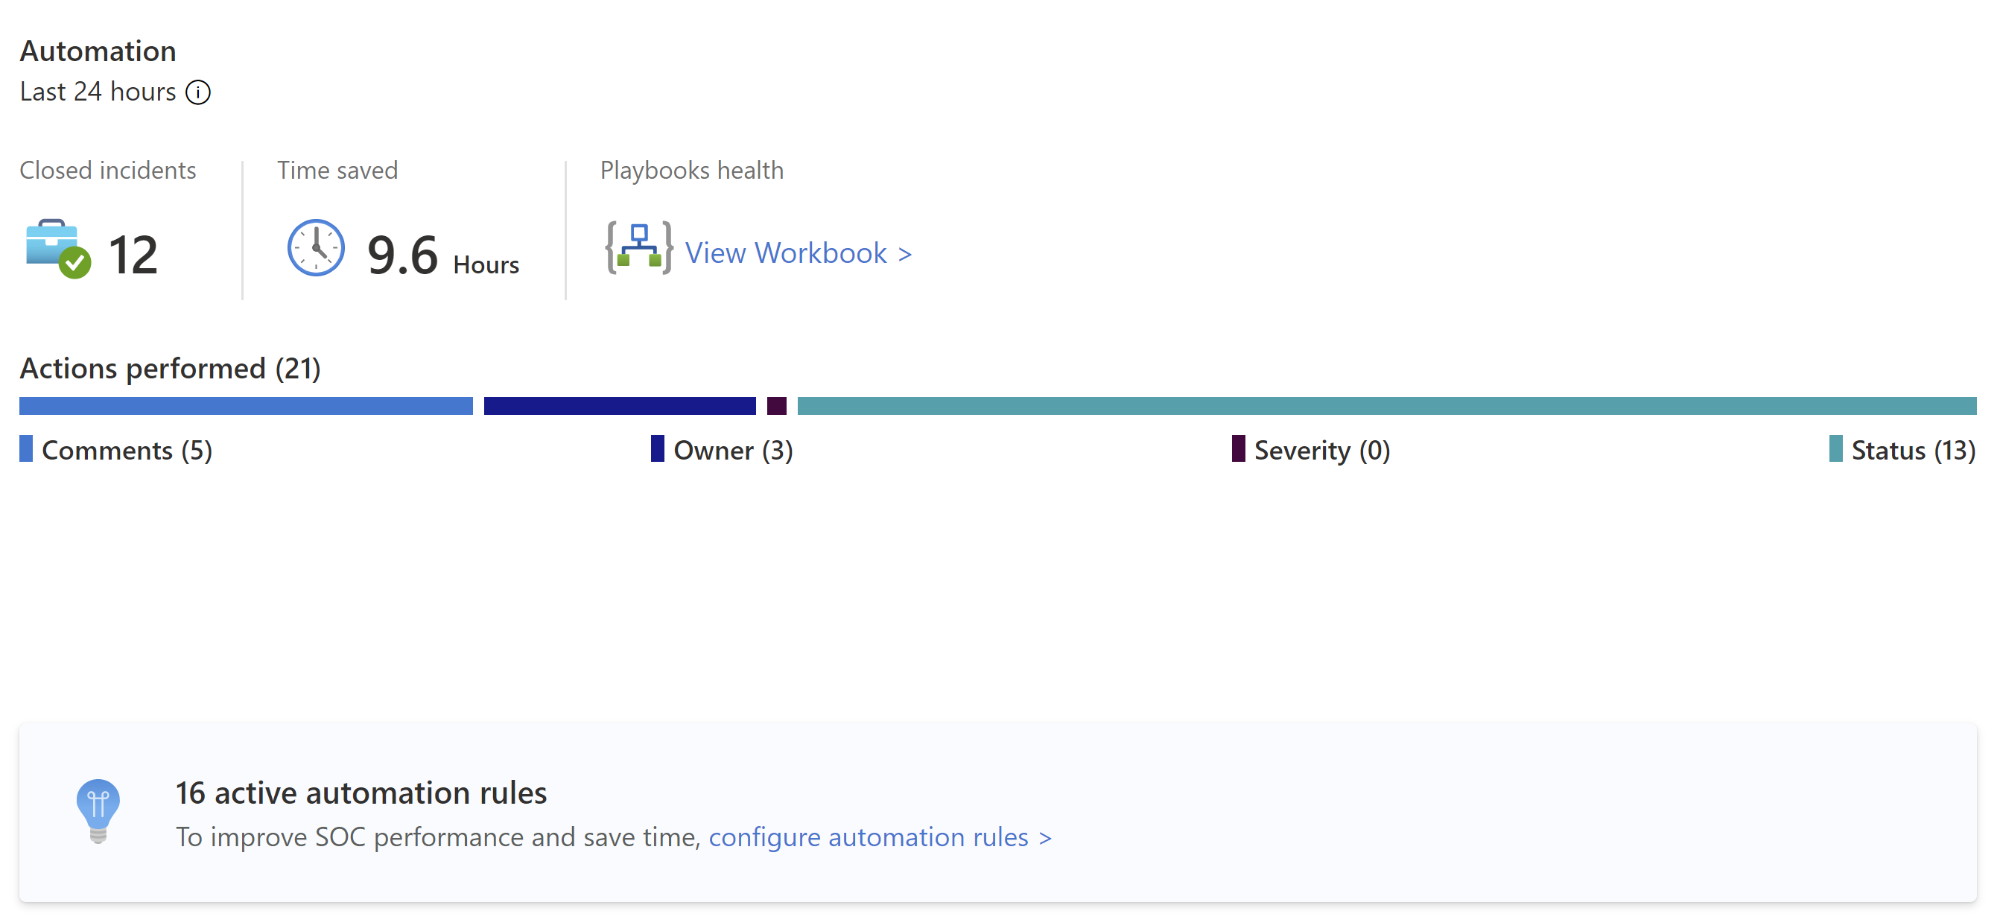
Automatizovaná reakce na incidenty
Díky SOAR funkcím umožňuje Sentinel automatizovat procesy reakce na hrozby, což zlepšuje efektivitu bezpečnostních týmů.
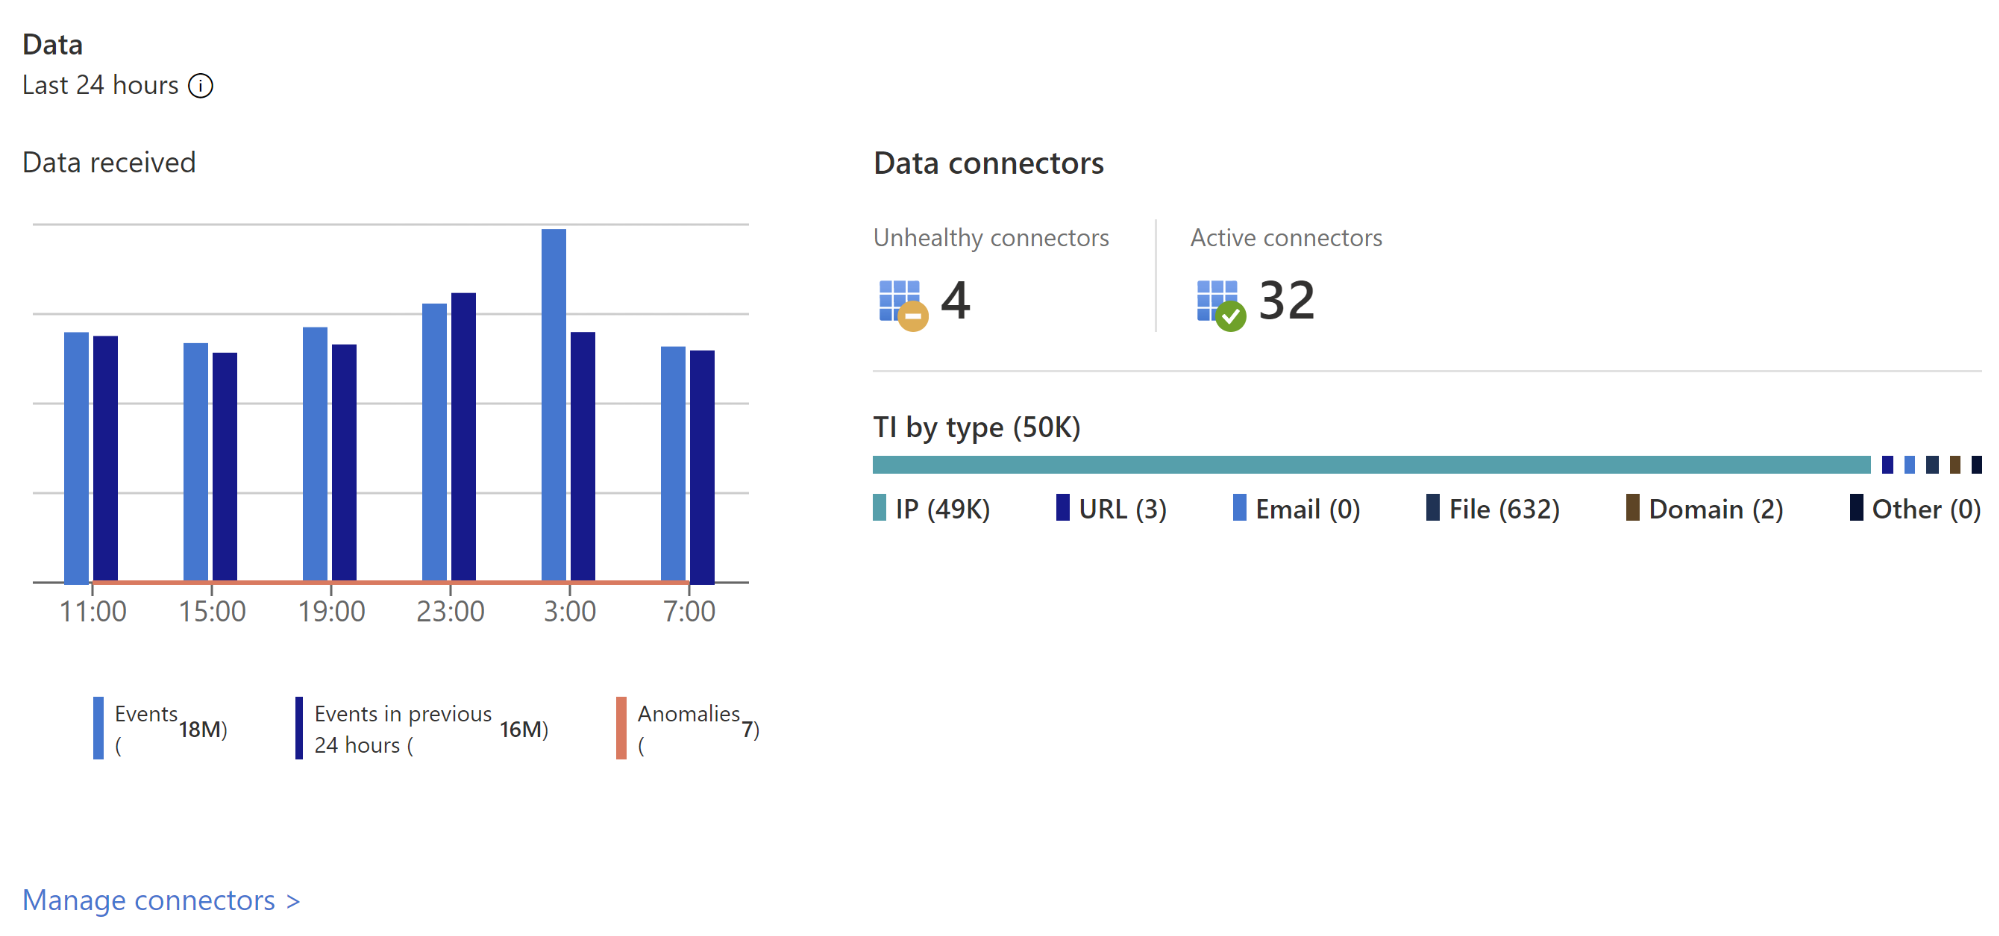
Komplexní sběr a analýza dat
Centralizuje logy a bezpečnostní data z různých zdrojů, včetně Microsoft 365, Azure, AWS a on-premise systémů, a poskytuje tak jednotný pohled na bezpečnostní situaci.
Škálovatelnost a flexibilita
Sentinel je plně cloudové řešení, které se přizpůsobí potřebám organizací všech velikostí bez nutnosti investovat do fyzické infrastruktury.
Microsoft Sentinel je moderní cloudové SIEM a SOAR řešení, které pomáhá organizacím monitorovat, detekovat a reagovat na kybernetické hrozby v reálném čase. Díky využití umělé inteligence a automatizace umožňuje efektivnější správu bezpečnostních incidentů, minimalizuje počet falešných poplachů a pomáhá rychleji reagovat na útoky. Sentinel sbírá bezpečnostní data z různých prostředí – cloudových, on-premise i hybridních – a poskytuje tak komplexní přehled o stavu IT bezpečnosti. Díky integraci s produkty jako Microsoft 365, Azure, AWS a dalšími umožňuje organizacím jednodušší správu bezpečnostních událostí. Sentinel také obsahuje pokročilé vyhledávací a analytické nástroje, které umožňují bezpečnostním týmům rychle identifikovat rizika a eliminovat hrozby. Díky své škálovatelnosti je vhodný pro firmy všech velikostí, které hledají moderní a efektivní SIEM řešení bez nutnosti investic do vlastní infrastruktury.

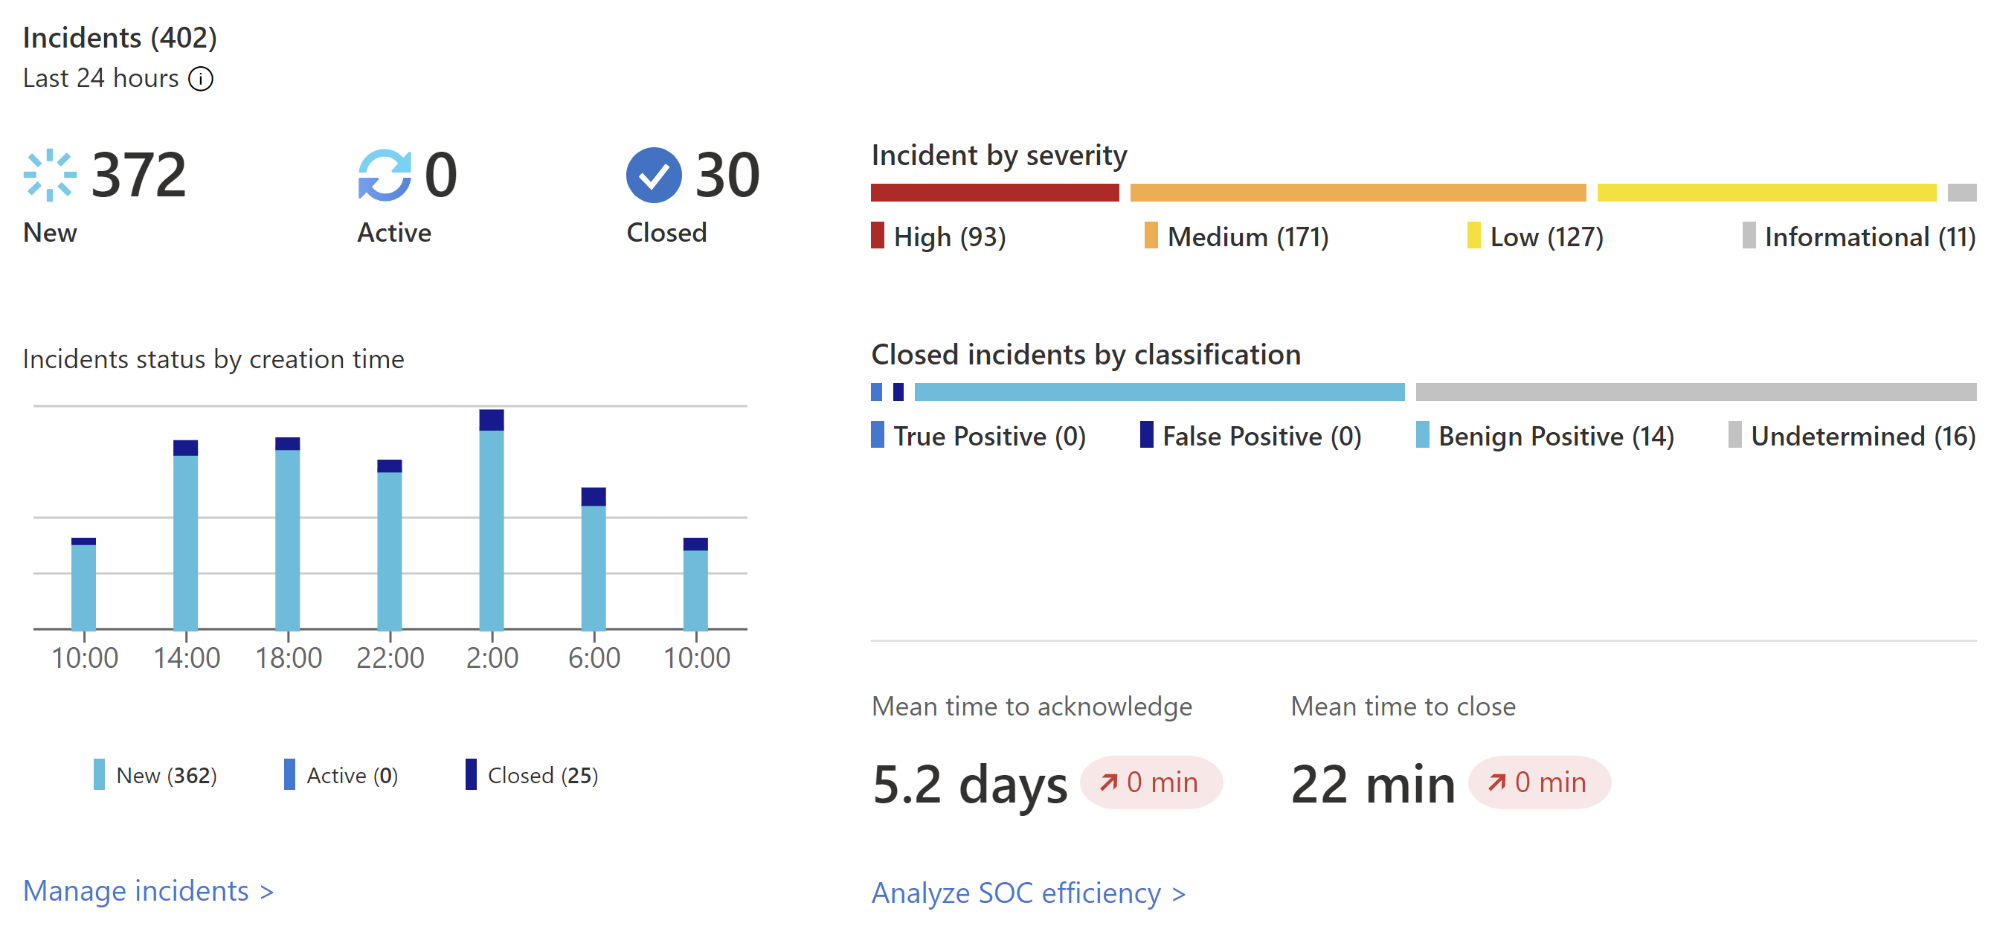
Microsoft Sentinel je moderní cloudové SIEM a SOAR řešení, které pomáhá organizacím monitorovat, detekovat a reagovat na kybernetické hrozby v reálném čase. Díky využití umělé inteligence a automatizace umožňuje efektivnější správu bezpečnostních incidentů, minimalizuje počet falešných poplachů a pomáhá rychleji reagovat na útoky. Sentinel sbírá bezpečnostní data z různých prostředí – cloudových, on-premise i hybridních – a poskytuje tak komplexní přehled o stavu IT bezpečnosti. Díky integraci s produkty jako Microsoft 365, Azure, AWS a dalšími umožňuje organizacím jednodušší správu bezpečnostních událostí. Sentinel také obsahuje pokročilé vyhledávací a analytické nástroje, které umožňují bezpečnostním týmům rychle identifikovat rizika a eliminovat hrozby. Díky své škálovatelnosti je vhodný pro firmy všech velikostí, které hledají moderní a efektivní SIEM řešení bez nutnosti investic do vlastní infrastruktury.
Z pozice produktového manažera, presales konzultanta a nyní business development managera ve společnosti Seyfor se dlouhodobě věnuje návrhu bezpečnostních architektur a výběru vhodných řešení pro zajištění kyberbezpečnosti firem a dalších organizací. Při práci pro přední distributory ICT získal zkušenosti s produkty a řešeními hlavních světových dodavatelů, které nyní dále posiluje ve skupině Seyfor.

Z pozice produktového manažera, presales konzultanta a nyní business development managera ve společnosti Seyfor se dlouhodobě věnuje návrhu bezpečnostních architektur a výběru vhodných řešení pro zajištění kyberbezpečnosti firem a dalších organizací. Při práci pro přední distributory ICT získal zkušenosti s produkty a řešeními hlavních světových dodavatelů, které nyní dále posiluje ve skupině Seyfor.

Naše nabídka služeb a produktů zahrnuje podnikové systémy, IT infrastrukturu, datovou analytiku, kyberbezpečnost, AI automatizace a další. Hluboký vhled do různých oblastí podnikání výrazně zefektivňuje naši práci.

Na trhu působíme přes 30 let a jsme jedna z největších IT firem ve střední Evropě. Vznikli jsme spojením desítek společností a každá z nich přinesla vlastní know-how a zkušenosti.

V Česku a Slovensku zaměstnáváme více než 1900 lidí. Díky tomu máte jistotu, že jsme vám vždy nablízku a máme kapacitu vám pomoci. Potrpíme si na kvalitní a dlouhodobé vztahy s klienty.